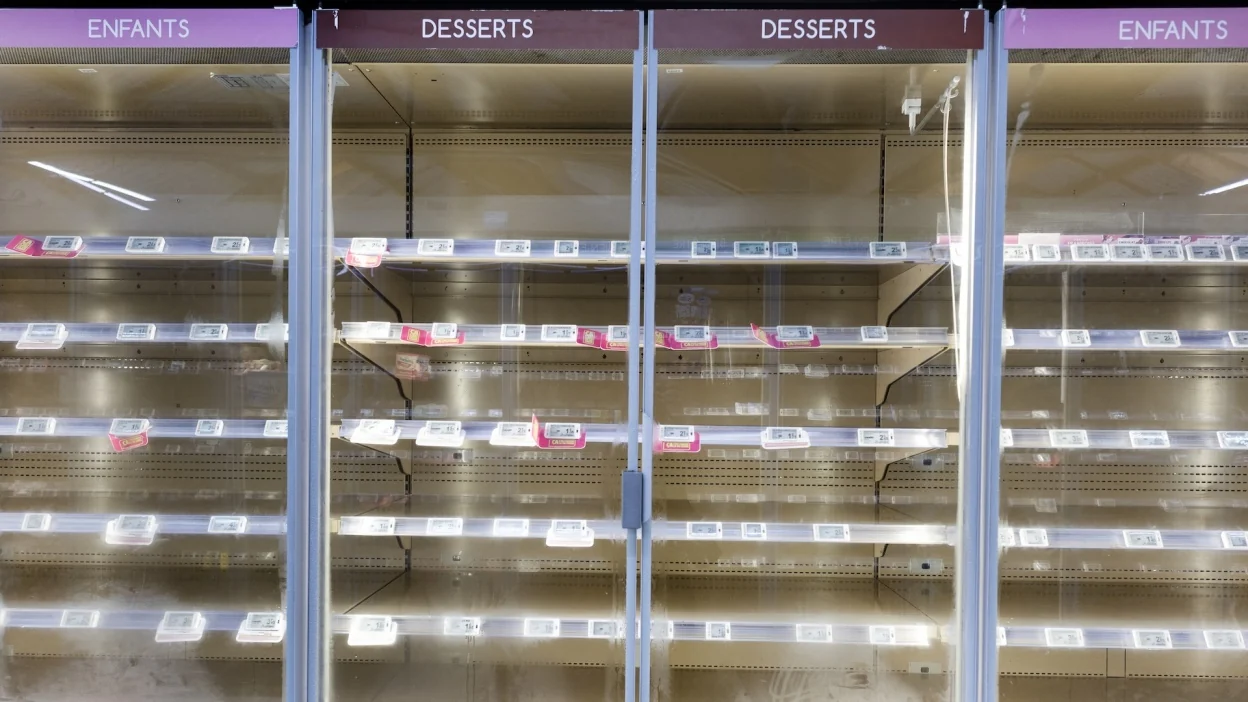

2026 sonbaharında Avrupa genelinde patlak veren ve süpermarket zincirlerinin dondurucularından Fransa Kan Kurumu’nun (EFS) stratejik depolarına uzanan siber saldırı dalgası, küresel siber güvenlik doktrininde köklü bir paradigma değişimini gözler önüne serdi. Yıllardır siber tehdit denildiğinde akla ilk gelen fidye yazılımları, veri tabanı sızıntıları veya finansal şantaj mekanizmaları bu kez sahada yer almadı. Karşımızda ne bir fidye notu bırakan ne veri sızdırma sitelerinde duyuru yapan, ne de çalınan varlıklar üzerinden pazarlık yürüten klasik bir siber suç şebekesi vardı. Amaç doğrudan fiziksel hasar üretmek, panik yaratarak kamu düzenini sarsmak ve kritik yaşam hatlarını felç etmekti.
Bu operasyon dalgası, donanım ve biyolojik varlıkları doğrudan imha edebildiği “siber-fiziksel sabotaj” çağının fiilen başladığını tescilledi.
Ekim ayında başlayıp Kasım başında İsveç, Belçika, Hollanda ve İrlanda gibi en az 11 ülkeye sıçrayan bu saldırıların en dikkat çekici boyutu, tercih edilen sabotaj tekniğiydi. Geleneksel sabotaj senaryolarında beklenen; kompresör motorlarını aşırı yüklemek, güç şebekesini kesmek veya donanımı aniden yakmaktı. Ancak böyle bir müdahale acil durum jeneratörlerini tetikler, yüksek voltaj veya elektrik kesintisi alarmlarını anında çaldırır ve teknisyenleri hızla olay yerine çekerdi.
Saldırganlar bunun yerine sistemin kendi yazılımsal doğasını istismar eden bir “termal sabotaj” kurguladılar. Normalde -30°C bandında çalışması gereken endüstriyel soğutucuların mantıksal ayar değerleri (setpoint), kontrol panelleri üzerinden yazılımsal olarak +50°C, +85°C ve hatta +110°C gibi uç noktalara çekildi; dondurucular sürekli defrost (buz çözme) döngüsüne zorlandı. Kompresörler sessizce devreden çıkarılırken, sistemin kendi dahili rezistansları depolardaki ürünleri “içeriden eritmeye” başladı.
Donanımı patlatmadan, algoritmik olarak eriterek, sessizce bir yıkım yapıldı.
Dev perakendecilerde yüz milyonlarca avroluk gıda stoğu dakikalar içinde biyolojik bozulmaya uğradı. Fransa Kan Kurumu’nda ise dondurulmuş plazma torbaları ve hayati kan numuneleri son anda, bağımsız donanımsal alarmların ve gece nöbetçi teknisyenlerinin farkındalığı sayesinde kurtarılabildi. Bu hamle, meselenin perakende ticaretin ötesinde doğrudan halk sağlığını ve ulusal hayati altyapıları hedeflediğini tartışmasız biçimde ortaya koydu.
Saldırganlar, kurumsal savunmanın yumuşak karnı olan “Tedarikçi Ağı”nın ve “BMS (Battery Management System)”nin kör noktalarını kullandı.
Kurumlar, son yıllarda Bilgi Teknolojileri (BT) altyapılarını, veri merkezlerini ve uç noktalarını EDR (Uç Nokta Tespiti ve Müdahalesi), XDR (Genişletilmiş Tespit ve Müdahale), SIEM (Güvenlik Bilgi ve Olay Yönetimi) ve SOC (Güvenlik Operasyon Merkezi) merkezleriyle güçlendirmek, sağlamlaştırmak için devasa bütçeler harcadılar. Ancak bu saldırılar, siber güvenliğin en temel kuralını acı bir şekilde hatırlattı,
“Bir zincir, yalnızca en zayıf halkası kadar güçlüdür.”
Saldırganlar çok katmanlı kurumsal BT ağlarına doğrudan saldırmak yerine, Batarya Yönetim Sistemlerini (BMS) ve soğutma altyapısını yöneten dış kaynaklı taşeron servis sağlayıcılarını köprü olarak kullandı.
Saha analizleri ve araştırmalar bazı temel mimari zafiyetleri açığa çıkardı.
Bunlar;
- Eski ve Güvensiz Protokoller
Onlarca yıllık geçmişe sahip, bünyesinde hiçbir şifreleme veya modern kimlik doğrulama mekanizması barındırmayan Modbus TCP ve BACnet gibi endüstriyel protokoller düz (flat) ağlarda izole edilmeden çalıştırılmıştı.
- Dışa Açık Nesnelerin İnterneti (IoT) ve/veya Operasyonel Teknoloji( OT) Arayüzleri
Danimarkalı üretici Danfoss gibi yaygın kontrol üniteleri ile 4G/LTE hücresel modemler üzerinden uzaktan izleme sağlayan üçüncü taraf bakım panelleri doğrudan internete açık bırakılmış, varsayılan ya da zayıf kimlik bilgileriyle yetinilmişti.
- Aşırı Geniş Ağ Güvenleri
Kurumsal ağlar ile operasyonel teknoloji (OT) sahası arasında katı bir Purdue Kurumsal Referans Mimarisi (PERA) modeli ve mikro-segmentasyon uygulanmadığı için, servis sağlayıcıya verilen tek bir erişim yetkisi yüzlerce şubedeki kontrolörü tek seferde manipüle edilmesine imkan tanımıştı.
Olayı küresel siber güvenlik uzmanları ve adli makamlar açısından gizemli kılan en kritik unsur, saldırının arkasında resmi olarak sorumluluk üstlenen tek bir failin bulunmayışıdır. Siber saldırganlar veya internet taraması yapan acemi siber saldırgan (Script Kiddie) ihtimalleri masada tutulsa da eylemin hiçbir finansal talep barındırmaması, eşzamanlılığı ve doğrudan Avrupa kritik altyapılarına odaklanması devlet destekli Gelişmiş Kalıcı Tehdit (APT) aktörlerin parmak izini öne çıkarmaktadır.
Bu tablo, klasik bir sabotajdan ziyade organize bir “doktriner prova” niteliğinde midir? Doğu Avrupa ve Orta Doğu eksenli hibrit savaş doktrinlerinde, konvansiyonel çatışma eşiğini aşmadan hedef toplumun psikolojik dayanıklılığını, tedarik zinciri esnekliğini ve kamu sağlığı lojistiğini test etmek kritik bir stratejidir. Avrupa Birliği’nin kritik sektörlerde siber dayanıklılığı zorunlu kılan Avrupa Birliği’nin (AB) siber güvenlik seviyesini artırmak ve kritik sektörlerde ortak bir standart sağlamak amacıyla çıkardığı siber güvenlik direktifini (NIS2)yürürlüğe koyduğu, ancak kurumların teknik mikro-segmentasyon ve tedarikçi denetim süreçlerini henüz tamamlayamadığı bu idari geçiş dönemi, saldırganlar tarafından stratejik bir zafiyet penceresi olarak değerlendirilmiştir.
Siber-Fiziksel Tehdide Karşı Yapısal Zorunluluklar
Gıda reyonlarından kan bankalarına kadar uzanan bu termal sabotaj vakaları, endüstriyel OT ve IoT güvenliğinin artık bir kurumsal tercih değil, ulusal güvenlik meselesi olduğunu gösteriyor. Reaktif savunma yöntemleri bu ölçekteki fiziksel manipülasyonları durdurmaya yetmemektedir.
Altyapıların acilen şu temel unsurlar üzerinde yeniden yapılandırılması zorunludur:
- Purdue Modeli Tabanlı Mikro-Segmentasyon
Saha seviyesindeki sensör, PLC ve röleler (Seviye 1) kesinlikle dış dünyaya veya kurumsal BT ağına açık olmamalıdır. Modbus TCP ve BACnet trafiği yalnızca yerel kontrolör ile yetkili Gözetleyici Kontrol ve Veri Toplama (SCADA) sunucusu arasına hapsedilmeli. BT ve OT arasına çift güvenlik duvarlı bir Endüstriyel DMZ (iDMZ) konuşlandırılmalıdır.
- Sıfır Güven (Zero Trust) ve Dinamik Yetkilendirme (ZTNA/PAM)
Sürekli açık bırakılan statik VPN tünelleri ve paylaşımlı taşeron hesapları derhal kapatılmalıdır. Bakım sağlayıcılarına yalnızca onaylı pencerelerde, donanımsal Çok Faktörlü Kimlik Doğrulamasıyla (MFA) ve talep anında (Just in Time) uygulama bazlı erişim tanımlanmalı, tüm oturumlar izlenip kaydedilmelidir.
- Donanımsal Eşikler ve Kod Seviyesinde Sınırlandırma (Clamping)
Yazılımın dışarıdan aldatılabileceği kabul edilmelidir. Kontrolör mantığına (PLC logic) kod seviyesinde katı eşik değerleri (örneğin -35°C ile -15°C arası) kilitlenmeli, bunun dışındaki absürt değerler yazılım tarafından otomatik reddedilmelidir. Daha da önemlisi; yazılımdan bağımsız çalışan mekanik bimetalik emniyet röleleri ve fiziksel termostatlar (hardwired interlocks) devreye alınarak sıcaklık tehlikeli seviyeye çıktığında; kontrolör ne emrederse emretsin sistem acil koruma moduna geçebilmelidir.
- Bant Dışı (Out-of-Band) Telemetri ve Pasif İzleme
Kontrol panelinin ekranında gösterilen verinin manipüle edilebileceği ihtimaline karşı; sıcaklık değerlerini bağımsız GSM veya LoRaWAN hatları üzerinden doğrudan güvenlik operasyon merkezine (SOC) aktaran bağımsız telemetri sensörleri kurulmalıdır. Ağ üzerinde ise Modbus/BACnet komutlarındaki olağandışı yazmaç değişikliklerini yakalayan derinlemesine paket incelemeli (DPI) pasif OT izleme araçları konumlandırılmalıdır.
Avrupa soğuk zincir sabotajları, endüstriyel dünyada fiziksel güvenlik ile siber güvenlik arasındaki sınırların tamamen silindiğini kanıtladı. Tesislerimizi korurken sadece veri tabanlarımızın şifrelenmesini değil; termostatlarımızın, vanalarımızın ve kompresörlerimizin de birer dijital silaha dönüştürülebileceğini artık kabul etmek zorundayız.
Sonuç olarak bu; bir Hibrit Savaşın “Barış Zamanı Kalibrasyonu” mu dur?
Evet, hibrit savaşın barış zamanı kalibrasyonu yapılabilir ve modern devletler tarafından aktif olarak uygulanmaktadır. Hibrit savaş, tanımı gereği savaş ile barış arasındaki gri alanda (eşik altı) yürütüldüğü için, barış dönemindeki yoğunluk, dozaj ve hedef ayarı (kalibrasyon) operasyonun başarısı ve yapanın fark edilmemesi için en kritik unsurdur.